Durante años, cuando hablábamos de proteger nuestro patrimonio pensábamos sobre todo en ahorrar, diversificar, contratar seguros o mantener un fondo de emergencia.
Hoy tenemos que añadir otro elemento a esa lista:
Nuestro correo electrónico, teléfono, dirección, contraseñas, datos bancarios, documentos de identidad y hábitos de compra están repartidos entre decenas de empresas y servicios.
Y aunque nosotros utilicemos contraseñas robustas y tengamos cuidado, una tienda online, una compañía aérea, una aseguradora, una plataforma digital o incluso una administración pública puede sufrir una brecha de datos personales.
Eso no significa automáticamente que alguien vaya a entrar en nuestra cuenta bancaria.
Pero sí puede proporcionar a un delincuente justo la información que necesita para crear un engaño mucho más convincente.
La clave, por tanto, no es intentar conseguir una seguridad perfecta —porque no existe— sino construir varias barreras y saber exactamente qué hacer cuando una de ellas falla.
¿Qué es exactamente una fuga o brecha de datos?
Una brecha de datos personales se produce cuando información que debería estar protegida se pierde, altera, destruye o queda accesible para personas que no deberían tener acceso a ella.
No siempre implica un sofisticado ciberataque.
Puede producirse por:
- un ataque contra los sistemas de una empresa;
- una contraseña comprometida;
- un error de configuración;
- el envío de información a la persona equivocada;
- la pérdida de un dispositivo;
- un acceso interno no autorizado;
- o la publicación accidental de información confidencial.
La Agencia Española de Protección de Datos considera brecha de datos precisamente cualquier incidente que provoque pérdida, alteración, destrucción, divulgación o acceso no autorizado a datos personales.
Puedes consultar la información oficial de la AEPD sobre brechas de datos personales.
No todas las filtraciones son igual de peligrosas
Que aparezca nuestro correo electrónico en una base de datos filtrada no tiene el mismo riesgo que la exposición simultánea de correo, contraseña, DNI y datos bancarios.
Por eso, antes de actuar conviene preguntarse:
| Dato expuesto | Riesgo principal | Prioridad |
|---|---|---|
| Correo o teléfono | Phishing, smishing, llamadas fraudulentas | Aumentar vigilancia |
| Contraseña | Acceso a esa cuenta y reutilización en otras | Cambiar inmediatamente |
| Correo + contraseña | Credential stuffing y toma de cuentas | Muy alta |
| Tarjeta o datos bancarios | Cargos y fraude financiero | Contactar con el banco |
| DNI o documentación | Suplantación de identidad | Vigilancia reforzada |
| Códigos, sesiones o credenciales financieras | Acceso inmediato a cuentas sensibles | Crítica |
Cuantos más datos puedan combinarse, más fácil resulta construir una suplantación creíble.
El verdadero peligro suele comenzar después de la filtración
Imagina que un delincuente conoce tu nombre, correo electrónico, número de teléfono y la empresa donde tienes una cuenta.
Días después recibes un SMS:
El mensaje parece más creíble porque utiliza información real.
Ahí aparece el valor de una filtración para un estafador: puede transformar un mensaje genérico en un intento de fraude personalizado.
Después de una brecha debemos estar especialmente atentos a:
- phishing: correos fraudulentos;
- smishing: SMS falsos;
- vishing: llamadas que suplantan a una empresa o banco;
- mensajes por WhatsApp o redes sociales;
- falsas alertas de seguridad;
- peticiones de códigos de verificación;
- falsas devoluciones o compensaciones;
- y supuestos servicios que prometen recuperar dinero perdido.
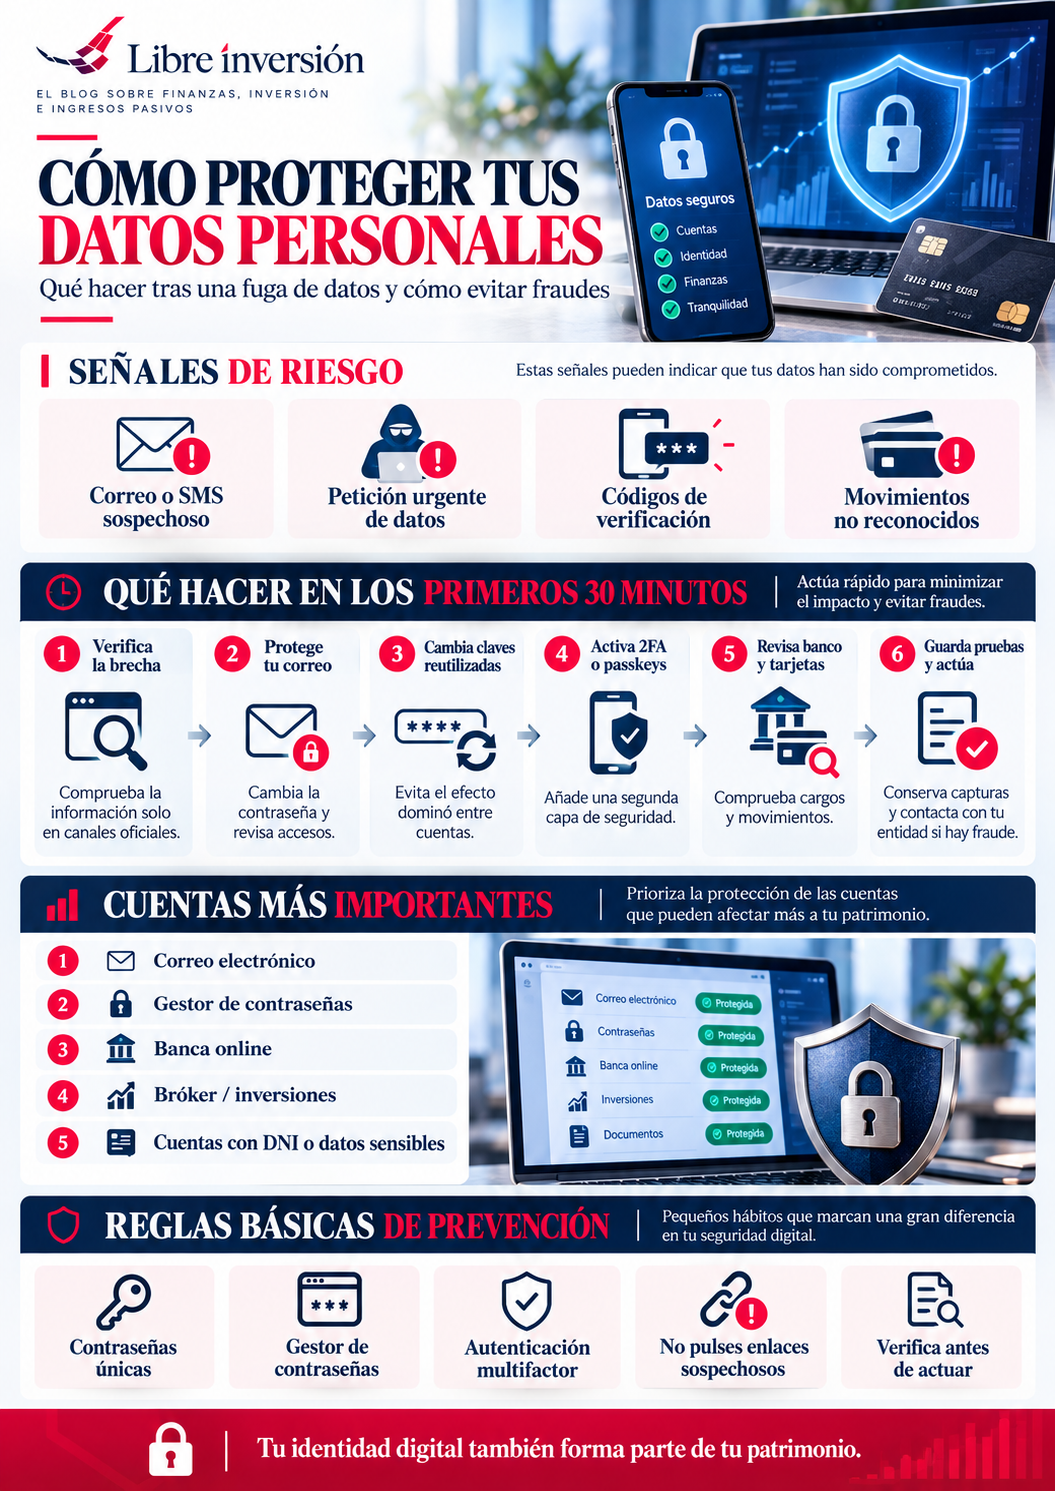
Me han avisado de una fuga de datos: qué hacer paso a paso
La rapidez importa, pero rapidez no significa hacer clic en el enlace que acabamos de recibir.
El orden correcto debería ser este.
1. Verifica que la brecha sea real
No utilices el enlace incluido en el correo o SMS de alerta.
Abre directamente la aplicación oficial, escribe tú mismo la dirección web o busca el comunicado público de la empresa.
Los delincuentes pueden aprovechar una brecha real para lanzar inmediatamente campañas falsas relacionadas con esa misma brecha.
2. Averigua exactamente qué datos se han visto afectados
Busca en la comunicación de la compañía qué información ha quedado expuesta.
No es suficiente saber que «ha habido un incidente».
Necesitas conocer si afecta a:
- nombre y datos de contacto;
- contraseñas;
- datos bancarios;
- tarjetas;
- documentos identificativos;
- historial de operaciones;
- o información especialmente sensible.
Si la brecha puede implicar un riesgo elevado para los afectados, el RGPD obliga al responsable a comunicarla sin dilación indebida y explicar sus posibles consecuencias y las medidas recomendadas.
3. Protege primero tu correo electrónico
El correo debería situarse entre tus cuentas más protegidas.
¿Por qué?
Porque muchas plataformas permiten recuperar la contraseña enviando un enlace precisamente al email.
Si alguien controla tu correo, puede intentar utilizarlo como llave para acceder a otros servicios.
Comprueba:
- que la contraseña sea única;
- que tengas autenticación multifactor;
- que el email y teléfono de recuperación sigan siendo tuyos;
- que no existan reglas de reenvío que no reconozcas;
- y qué dispositivos mantienen una sesión abierta.
4. Cambia la contraseña comprometida
Si la contraseña está afectada, cámbiala desde el servicio oficial.
Después pregúntate algo todavía más importante:
Si la respuesta es sí, cambia también esas credenciales.
Los atacantes pueden probar automáticamente combinaciones de correo y contraseña filtradas en numerosos servicios. Esta práctica se conoce como credential stuffing.
5. Cierra las sesiones abiertas
Cambiar una contraseña es importante, pero algunos servicios pueden mantener sesiones que ya estaban autenticadas.
Cuando la plataforma lo permita, utiliza opciones como:
- “cerrar sesión en todos los dispositivos”;
- “revocar dispositivos”;
- “eliminar sesiones activas”;
- o “desconectar aplicaciones vinculadas”.
6. Activa una segunda capa de autenticación
La autenticación multifactor hace que una contraseña por sí sola no sea suficiente.
Según el servicio puede utilizar:
- una aplicación autenticadora;
- una notificación en un dispositivo;
- una llave física;
- una passkey o ciberllave;
- o un código temporal.
Cuando puedas elegir, utiliza mecanismos resistentes al phishing como passkeys o llaves de seguridad, o una aplicación autenticadora. El SMS continúa aportando una capa adicional cuando no hay alternativas mejores.
Si se han filtrado datos bancarios o de tu tarjeta
Aquí la prioridad cambia.
Revisa inmediatamente:
- movimientos de las cuentas;
- pagos con tarjeta;
- transferencias;
- beneficiarios nuevos;
- y accesos recientes si tu entidad permite consultarlos.
No ignores cargos pequeños.
Si detectas una operación que no reconoces, contacta con tu entidad utilizando exclusivamente canales oficiales.
Puede ser necesario bloquear una tarjeta, sustituirla o modificar credenciales.
Busca tú mismo el teléfono oficial de tu banco.
El Banco de España recomienda comunicar cuanto antes cualquier utilización no autorizada de tarjetas o cuentas.
Hay además una diferencia importante:
| Situación | Qué ha ocurrido |
|---|---|
| Operación no autorizada | Un tercero realiza una operación sin tu consentimiento. |
| Operación autorizada bajo engaño | Tú ordenas el pago porque un estafador te ha manipulado. |
La segunda situación puede resultar mucho más difícil de revertir porque formalmente hemos autorizado la operación. Por eso es tan importante contactar con el banco inmediatamente cuando descubrimos el fraude.
Si ya te han estafado: qué hacer
Si el problema ha pasado de una filtración a una pérdida económica o una suplantación real, cambia de modo prevención a modo respuesta.
1. Corta el contacto. No respondas a nuevas llamadas, mensajes o supuestos agentes.
2. Contacta inmediatamente con tu banco. Solicita bloqueo y estudia con la entidad si existe posibilidad de detener o recuperar la operación.
3. Cambia las credenciales comprometidas. Especialmente correo, banca y cuentas donde hayas reutilizado claves.
4. Guarda pruebas. Capturas, correos, SMS, números de teléfono, justificantes y movimientos.
5. Denuncia cuando proceda. Policía, Guardia Civil o juzgado pueden ser necesarios ante fraude o suplantación.
6. Desconfía del fraude de recuperación. Después de una estafa pueden aparecer personas que prometen recuperar tu dinero a cambio de otra comisión.
Contraseñas únicas: evita el efecto dominó
Reutilizar contraseñas convierte una sola brecha en un problema para muchas cuentas.
La solución no consiste en inventar pequeñas variaciones:
Casa2026! Casa2026Amazon! Casa2026Banco!
Eso sigue creando patrones previsibles.
La opción mucho más robusta es que cada cuenta tenga una contraseña distinta y aleatoria.
Un gestor de contraseñas cambia por completo el problema
Intentar memorizar decenas de claves diferentes es poco realista.
Un gestor de contraseñas permite almacenar credenciales y generar claves largas y únicas sin tener que recordarlas todas.
Eso convierte el problema de:
en:
La contraseña maestra debe ser única y el gestor debería utilizar también autenticación multifactor.
Passkeys: una alternativa cada vez más interesante
Cada vez más plataformas permiten utilizar passkeys o ciberllaves en lugar de depender únicamente de una contraseña tradicional.
La idea es que el acceso se vincule a claves criptográficas almacenadas en nuestros dispositivos o gestores compatibles.
Una de sus grandes ventajas es que reducen determinados ataques de phishing, porque no estamos escribiendo una contraseña que pueda ser capturada en una web falsa.
No todos los servicios las ofrecen todavía, pero cuando estén disponibles merece la pena estudiar su uso, especialmente en cuentas sensibles.
Protege especialmente estas cinco cuentas
No todas las cuentas digitales tienen el mismo impacto financiero.
Yo establecería esta prioridad:
1. CORREO ELECTRÓNICO
↓
2. GESTOR DE CONTRASEÑAS
↓
3. BANCA
↓
4. BRÓKER E INVERSIONES
↓
5. SERVICIOS CON DNI O INFORMACIÓN SENSIBLE
En estas cuentas activaría siempre que sea posible:
- contraseña única;
- 2FA o passkey;
- alertas de acceso;
- alertas de movimientos;
- revisión de dispositivos;
- y datos de recuperación actualizados.
El móvil es parte de tu sistema financiero
En nuestro teléfono llevamos correo, banca, cartera digital, autenticadores, tarjetas e inversiones.
Por eso debería protegerse como si fuera una cartera física llena de llaves.
Recomendaciones básicas:
- utiliza PIN robusto y biometría;
- mantén sistema y aplicaciones actualizados;
- instala aplicaciones únicamente desde fuentes fiables;
- activa localización y borrado remoto;
- evita mostrar códigos de verificación en una pantalla bloqueada cuando sea posible;
- y protege también la cuenta del fabricante que permite recuperar o administrar el dispositivo.
También debemos estar atentos a una pérdida repentina e inexplicable de cobertura móvil. En determinados fraudes, un atacante puede intentar apropiarse del número de teléfono para recibir SMS de autenticación.
Si ocurre algo extraño con tu línea, contacta directamente con tu operador.
Cómo detectar un intento de fraude después de una filtración
Una brecha conocida crea el contexto perfecto para engañarnos.
Desconfía especialmente cuando un mensaje:
- genera miedo o urgencia;
- amenaza con bloquear una cuenta;
- pide una contraseña;
- solicita el código 2FA;
- te pide instalar una aplicación;
- solicita transferir dinero a una “cuenta segura”;
- te obliga a actuar sin colgar el teléfono;
- o incluye un enlace para “verificar tu identidad”.
Una buena regla financiera:
si alguien intenta que tomes una decisión urgente relacionada con tu dinero, crea tú mismo una pausa y verifica la operación por un canal independiente.
Tu protocolo de emergencia digital
Podemos resumir todo el artículo en tres ventanas de actuación.
| Cuándo | Qué hacer |
|---|---|
| Primeros 30 minutos | Verificar la brecha, proteger email, cambiar credenciales críticas, cerrar sesiones y contactar con el banco si hay datos financieros. |
| Primeras 24 horas | Activar MFA, revisar movimientos y accesos, comprobar contraseñas reutilizadas y guardar documentación. |
| Días y semanas siguientes | Vigilar phishing, movimientos, intentos de recuperación, suplantaciones y nuevos mensajes relacionados con la filtración. |
Errores frecuentes después de una brecha de datos
1. Pulsar el enlace del mensaje que avisa de la filtración
La alerta puede ser precisamente el intento de phishing.
2. Cambiar solo la contraseña de la empresa afectada
Si esa clave estaba reutilizada, el problema se extiende a todas las cuentas donde aparezca.
3. Proteger el banco y olvidar el correo
Controlar el email puede permitir restablecer credenciales de otros servicios.
4. Entregar un código de verificación
Ese código existe precisamente para demostrar que quien está accediendo eres tú.
5. Pensar que un cargo pequeño no importa
Cualquier movimiento no reconocido merece comprobación.
6. Confiar en el identificador de llamada
Que aparezca un nombre conocido en la pantalla no demuestra por sí solo que la llamada sea legítima.
7. Caer en el segundo fraude
Una persona que ya ha sufrido una estafa puede convertirse en objetivo de falsas empresas de recuperación de fondos.
Preguntas frecuentes sobre fugas de datos y fraude
¿Tengo que cambiar todas mis contraseñas si hay una filtración?
No necesariamente. Debes priorizar la contraseña afectada y cualquier otra cuenta en la que hayas utilizado esa misma clave o una variante similar. Después merece la pena revisar especialmente las cuentas críticas.
¿Una empresa tiene que avisarme si mis datos han sido filtrados?
Cuando la brecha pueda suponer un riesgo alto para tus derechos y libertades, el responsable debe comunicarla a las personas afectadas sin dilación indebida. La comunicación debería explicar qué ha ocurrido, qué datos se han visto afectados, las posibles consecuencias y qué puedes hacer para protegerte.
¿Debo cancelar mi tarjeta si una empresa ha sufrido una brecha?
Depende de los datos comprometidos. Si se han expuesto datos de tarjeta o existen movimientos sospechosos, contacta inmediatamente con tu entidad para que valore contigo las medidas necesarias.
¿Qué hago si alguien ha realizado un cargo que no reconozco?
Comunícalo cuanto antes a tu banco mediante sus canales oficiales y conserva toda la documentación. Si existe fraude o suplantación, puede ser conveniente presentar denuncia.
¿Es suficiente con activar 2FA?
No. Es una capa muy importante, pero funciona mejor combinada con contraseñas únicas, protección del correo, actualización de dispositivos y buenos hábitos frente al phishing.
¿Dónde puedo pedir ayuda en España?
INCIBE mantiene el servicio Tu Ayuda en Ciberseguridad 017, gratuito y confidencial. También puedes contactar mediante sus canales oficiales de mensajería o formulario web.
Conclusión: tus credenciales también forman parte de tu patrimonio
Podemos pasar años construyendo una cartera, aumentando nuestra capacidad de ahorro, cobrando dividendos y organizando nuestras finanzas.
Pero buena parte de ese patrimonio termina gestionándose desde unas pocas cuentas digitales.
Por eso la seguridad digital ya no es un asunto separado de las finanzas personales.
Es parte de ellas.
CONTRASEÑAS ÚNICAS
↓
GESTOR DE CONTRASEÑAS
↓
AUTENTICACIÓN MULTIFACTOR
↓
CORREO Y MÓVIL PROTEGIDOS
↓
ALERTAS FINANCIERAS
↓
VERIFICAR ANTES DE ACTUAR
No podemos impedir que todas las empresas con las que tratamos sufran algún día una brecha.
Lo que sí podemos hacer es impedir que un único dato filtrado se convierta en la llave de toda nuestra vida digital.
La mejor protección no depende de una sola barrera.
Depende de que, cuando una falle, todavía queden otras.
Protege también la base de tus finanzas
Seguridad digital, ahorro, liquidez y planificación forman parte del mismo objetivo: reducir la posibilidad de que un imprevisto destruya años de esfuerzo.
Fuentes y recursos oficiales
- Agencia Española de Protección de Datos (AEPD) — brechas de datos personales y protección de derechos.
- INCIBE — prevención de fraudes, contraseñas, autenticación y servicio 017.
- Banco de España · Portal del Cliente Bancario — fraude financiero y operaciones no autorizadas.
Información importante: este contenido tiene finalidad exclusivamente educativa e informativa. Las medidas adecuadas dependen de los datos expuestos y de las circunstancias concretas del incidente. Si detectas operaciones financieras no autorizadas, posible suplantación de identidad o pérdida económica, contacta cuanto antes con tu entidad financiera y utiliza los canales oficiales de las autoridades y organismos competentes.